01
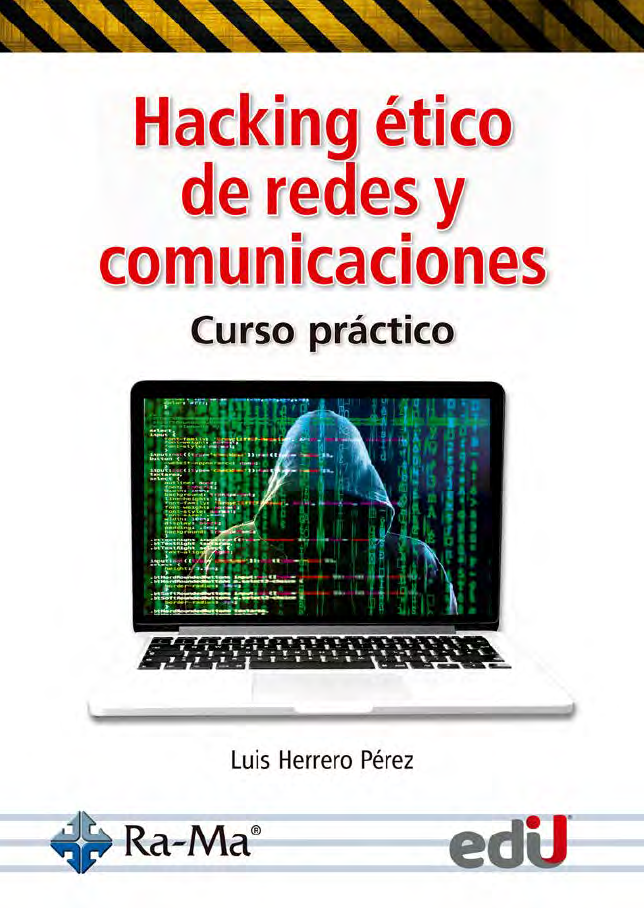
Hacking ético de redes y comunicaciones
AUTORES
Editorial: Ediciones de la U
02
DESCRIPCIÓN
Una mirada a la publicación
En el mundo actual, las organizaciones están constantemente siendo puestas a prueba en busca de vulnerabilidades en sus sistemas y redes informáticas. La detección temprana de estas vulnerabilidades resulta fundamental para poder corregirlas antes de que los ciberdelincuentes puedan utilizarlas en su beneficio. El hacking ético consiste en utilizar los conocimientos y seguir las prácticas defensa de la organización. Con un lenguaje claro y didáctico, este libro introduce al lector en el mundo del hacking ético, por lo que se estructura siguiendo un proceso natural de logrado el acceso inicial. Para concluir, se describen los pasos necesarios para crear un laboratorio de virtualización de máquinas que permita seguir los ejemplos indicados en todos los capítulos. Todo el contenido está acompañado de numerosos ejemplos prácticos y múltiples referencias, de modo que el lector pueda profundizar en el mundo del hacking ético y asimilar fácilmente lo aprendido.
03
TABLA DE CONTENIDO
Un recorrido por el libro
AUTOR DEL LIBRO GLOSARIO DE TÉRMINOS CAPÍTULO 1. INTRODUCCIÓN CAPÍTULO 2. DEFINICIONES Y CONCEPTOS BÁSICOS 2.1 DEFINICIONES BÁSICAS 2.2 TIPOS DE ANÁLISIS DE SEGURIDAD 2.2.1 Ethical Hacking 2.2.2 Penetration Testing 2.2.3 Red Teaming 2.2.4 Análisis de vulnerabilidades 2.2.5 Auditoría de seguridad 2.3 TIPOS DE PENTESTING 2.4 METODOLOGÍAS 2.5 FASES DE UN PENTEST 2.5.1 Fase de preparación 2.5.2 Fase de ejecución 2.5.3 Fase de presentación de resultados CAPÍTULO 3. RECONOCIMIENTO 3.1 OSINT / RECONOCIMIENTO PASIVO 3.1.1 Redes sociales 3.1.2 Foros 3.1.3 Ofertas de empleo 3.1.4 Búsquedas en Internet 3.1.5 Google Hacking 3.1.6 Otros motores de búsqueda 3.1.7 Bases de datos Whois 3.2 RECONOCIMIENTO ACTIVO 3.2.1 DNS 3.2.2 Ingeniería social 3.3 OTRAS HERRAMIENTAS DE RECONOCIMIENTO 3.3.1 Recon-ng 3.3.2 TheHarvester 3.4 ANÁLISIS DE METADATOS 3.4.1 Obtención de archivos con wget 3.4.2 Análisis de metadatos con ExifTool 3.4.3 FOCA 3.5 CONCLUSIONES CAPÍTULO 4. ENUMERACIÓN 4.1 OBJETIVOS DE LA FASE DE ENUMERACIÓN 4.2 FLUJO DE LA FASE DE ENUMERACIÓN 4.2.1 Descubrimiento de red 4.2.2 Escaneo de Puertos 4.2.3 Identificación de servicios y versiones 4.2.4 Enumeración del Sistema Operativo 4.2.5 Enumeración de servicios 4.2.6 Enumeración de usuarios 4.3 ENUMERACIÓN WEB 4.3.1 Pentesting web 4.3.2 Enumeración del servidor 4.3.3 Enumeración de aplicaciones web CAPÍTULO 5. EXPLOTACIÓN 5.1 HERRAMIENTAS BÁSICAS 5.1.1 Netcat 5.1.2 Analizadores de tráfico (sniffer) 5.1.3 Exploits 5.1.4 Exploit frameworks 5.2 EXPLOTACIÓN SIN EXPLOITS 5.3 TÉCNICAS DE EVASIÓN 5.3.1 Herramientas de evasión de antivirus 5.4 TÉCNICAS DE EXPLOTACIÓN 5.4.1 Explotación de servicios 5.4.2 Explotación Web CAPÍTULO 6. POST EXPLOTACIÓN 6.1 TRANSFERENCIA DE ARCHIVOS 6.1.1 Subir archivos al equipo vulnerado 6.1.2 Descargar archivos desde el equipo vulnerado 6.1.3 Técnicas para transferir archivos 6.2 ENUMERACIÓN 6.3 OBTENER UNA SHELL ESTABLE 6.4 ESCALADA DE PRIVILEGIOS 6.5 PERSISTENCIA 6.6 MOVIMIENTO LATERAL 6.7 BORRADO DE HUELLAS 6.8 POST-EXPLOTACIÓN DE SISTEMAS LINUX 6.8.1 Identificar el usuario y sus privilegios 6.8.2 Obtener una shell completa 6.8.3 Enumeración de sistemas Linux 6.8.4 Escalada de privilegios 6.8.5 Persistencia 6.8.6 Enumeración tras la escalada de privilegios 6.8.7 Limpieza 6.9 POST-EXPLOTACIÓN DE SISTEMAS WINDOWS 6.9.1 Enumeración de sistemas Windows 6.9.2 Escalada de privilegios 6.9.3 Acciones tras la escalada de privilegios 6.9.4 Limpieza CAPÍTULO 7. CREACIÓN DE UN LABORATORIO 7.1 VIRTUALIZACIÓN DE MÁQUINAS 7.2 CONFIGURACIÓN DE VIRTUALBOX 7.3 CONFIGURACIÓN DE UNA VM OFENSIVA 7.4 CONFIGURACIÓN DE UN LABORATORIO 7.4.1 Repositorios de máquinas vulnerables 7.4.2 Creación de máquinas vulnerables desde cero
04
AUTOR(ES)
Detrás de estas páginas
LUIS HERRERO PÉREZ
Oficial de Transmisiones del Cuerpo General del Ejército de Tierra. Es Diplomado en Informática Militar, ha cursado el “Máster en Sistemas de la Información y las Comunicaciones para la Defensa por la Universidad Rey Juan Carlos y el “Máster Universitario de Ciberseguridad” por la Universidad Carlos III de Madrid, en el que obtuvo el premio extraordinario de fin de Máster. Ha cursado diversos cursos de Ciberseguridad, tanto nacionales como internacionales, ha participado en numerosos ejercicios internacionales de ciberseguridad, organizados por la OTAN y por sus centros asociados. Dispone de las certificaciones GPEN de SANS y OSCP de Offensive Security.
Es profesor en el “Máster en Búsqueda Avanzada de Evidencias Digitales y Lucha contra el Cibercrimen” y en el “Máster en Ciberseguridad. Red Team Blue Team”, ambos de la UAM.
05
INFORMACIÓN ADICIONAL
El libro en detalle
| Acabados | N/A |
|---|---|
| Área | N/A |
| Autor | |
| Coeditor | N/A |
| Colección | N/A |
| Editorial | |
| EISBN | |
| Formato | |
| Número de edición | |
| Páginas | N/A |
| Peso | N/A |
06
PRODUCTOS RELACIONADOS